SQL Server/MDF 被勒索病毒加密,先區分解密與資料庫恢復
企業的 ERP 或業務系統可能依賴 SQL Server。當 MDF/NDF 資料檔與 LDF 交易記錄被加密或損毀時,需要先確認受影響檔案、可用備份及最後正常時間,再評估還原、解密或未受損資料的提取。
本篇保留一個 Wallet 勒索病毒案件的技術紀錄,重點是分析當時尚未完全加密的資料頁。這種條件並不適用於所有病毒或完整加密的檔案;資料庫修復也不等於破解加密。
提供給 MIS、DBA 與救援工程師的評估資訊
- SQL Server 版本、MDF/NDF/LDF 檔案現況、SQL 錯誤訊息與檔案副檔名。
- 完整/差異/交易記錄備份、可用快照及它們的時間點,並說明備份是否也受影響。
- 底層 NAS/RAID/虛擬機配置、已做過的解密/修復操作,以及最重要的資料表和業務期間。
先保存來源,再決定處理方法
先依企業應變程序隔離受影響設備,保留事件紀錄與原始資料。是否關機、擷取記憶體或進行鏡像,須由具備事件處理能力的人員依持續破壞風險與證據保存需求判斷;睡眠與快照不能作為所有事故的通用處理方式。
解密或修復應在適當的副本與隔離環境評估,避免在唯一來源直接嘗試。一般建議不要支付贖金,付款也不能保證拿到可用金鑰或取回資料。參考 No More Ransom 官方說明與國家資通安全研究院勒索軟體防護資訊。
取回 MDF 檔案之後,還需要驗證什麼?
檔案可以開啟或資料庫可以附加,不代表所有資料完整。需由 DBA 在隔離環境進行適當的完整性檢查,再與應用系統核對重要資料表、筆數、關聯及業務資料時間點。微軟說明 DBCC CHECKDB可檢查資料庫邏輯與實體完整性;可能導致資料損失的修復選項不能當成備份還原的替代方案。
需要個案協助時,可了解企業勒索病毒處理與資料救援及VMware/ESXi 底層儲存分析。
說明目前狀況,諮詢資料救援評估。請先提供設備型號、故障或受攻擊時間、備份狀況及最重要的資料;機密檔案與樣本請先與工程師確認安全的交付方式。
真實案例分享
以下為勒索病毒對數據庫加密後的真實維修案例與方法
客戶的DB被Wallet勒索病毒加密,檔名小改了一下、並且添加解密ID與聯絡訊息
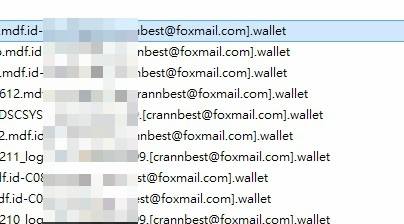
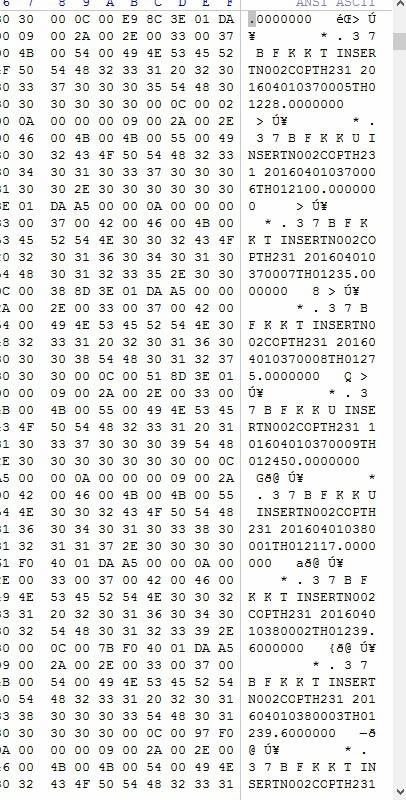
看起來好像DB (MDF檔案)數據 沒有完全加密到
那該怎下手?先瞭解一下 SQL 資料庫結構 , MS 有專文介紹 MDF 基本單位為Page .
Page 大小固定8KB. Header 96 bytes
網站寫的有點含糊
Page 包含 : Data ,Text/Image,Global Allocation Map, Shared Global Allocation Map,Page Free Space,Index Allocation Map
Bulk Changed Map,Differential Changed Map
這案例慶幸的是看起來 DATA 沒有全部 加密,但是Header等..都被加密了
還有資料嗎? 去Github上亂翻 Opensources,找到這個專案 OracMDf
程式碼內有 MDF Pages結構
下圖僅為MDF Header
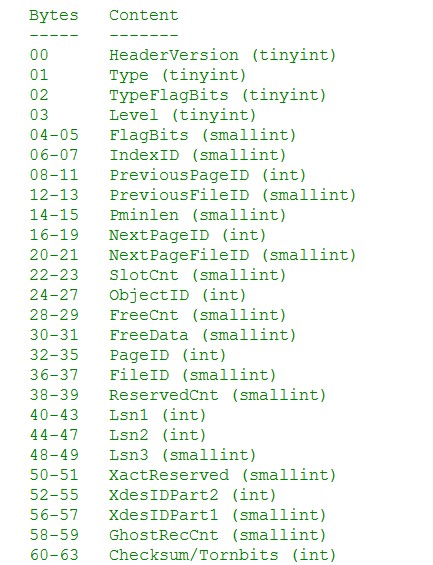
最重要的為 16-21 NextPage ID 跟32-35 PageID
再利用了 SQL Trace Flag指令:dbcc
pdbcc traceon(3604)
go
dbcc page(dbid,fileid,pagepid,3)
順序正確.Page Header參數正常
驗證MDF Page Header解密應該無誤
使用自行編寫的Script 來重組MDF Page Header
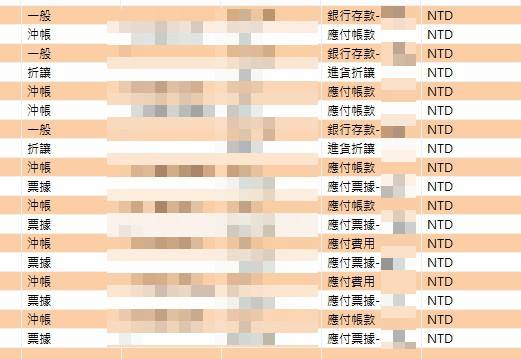
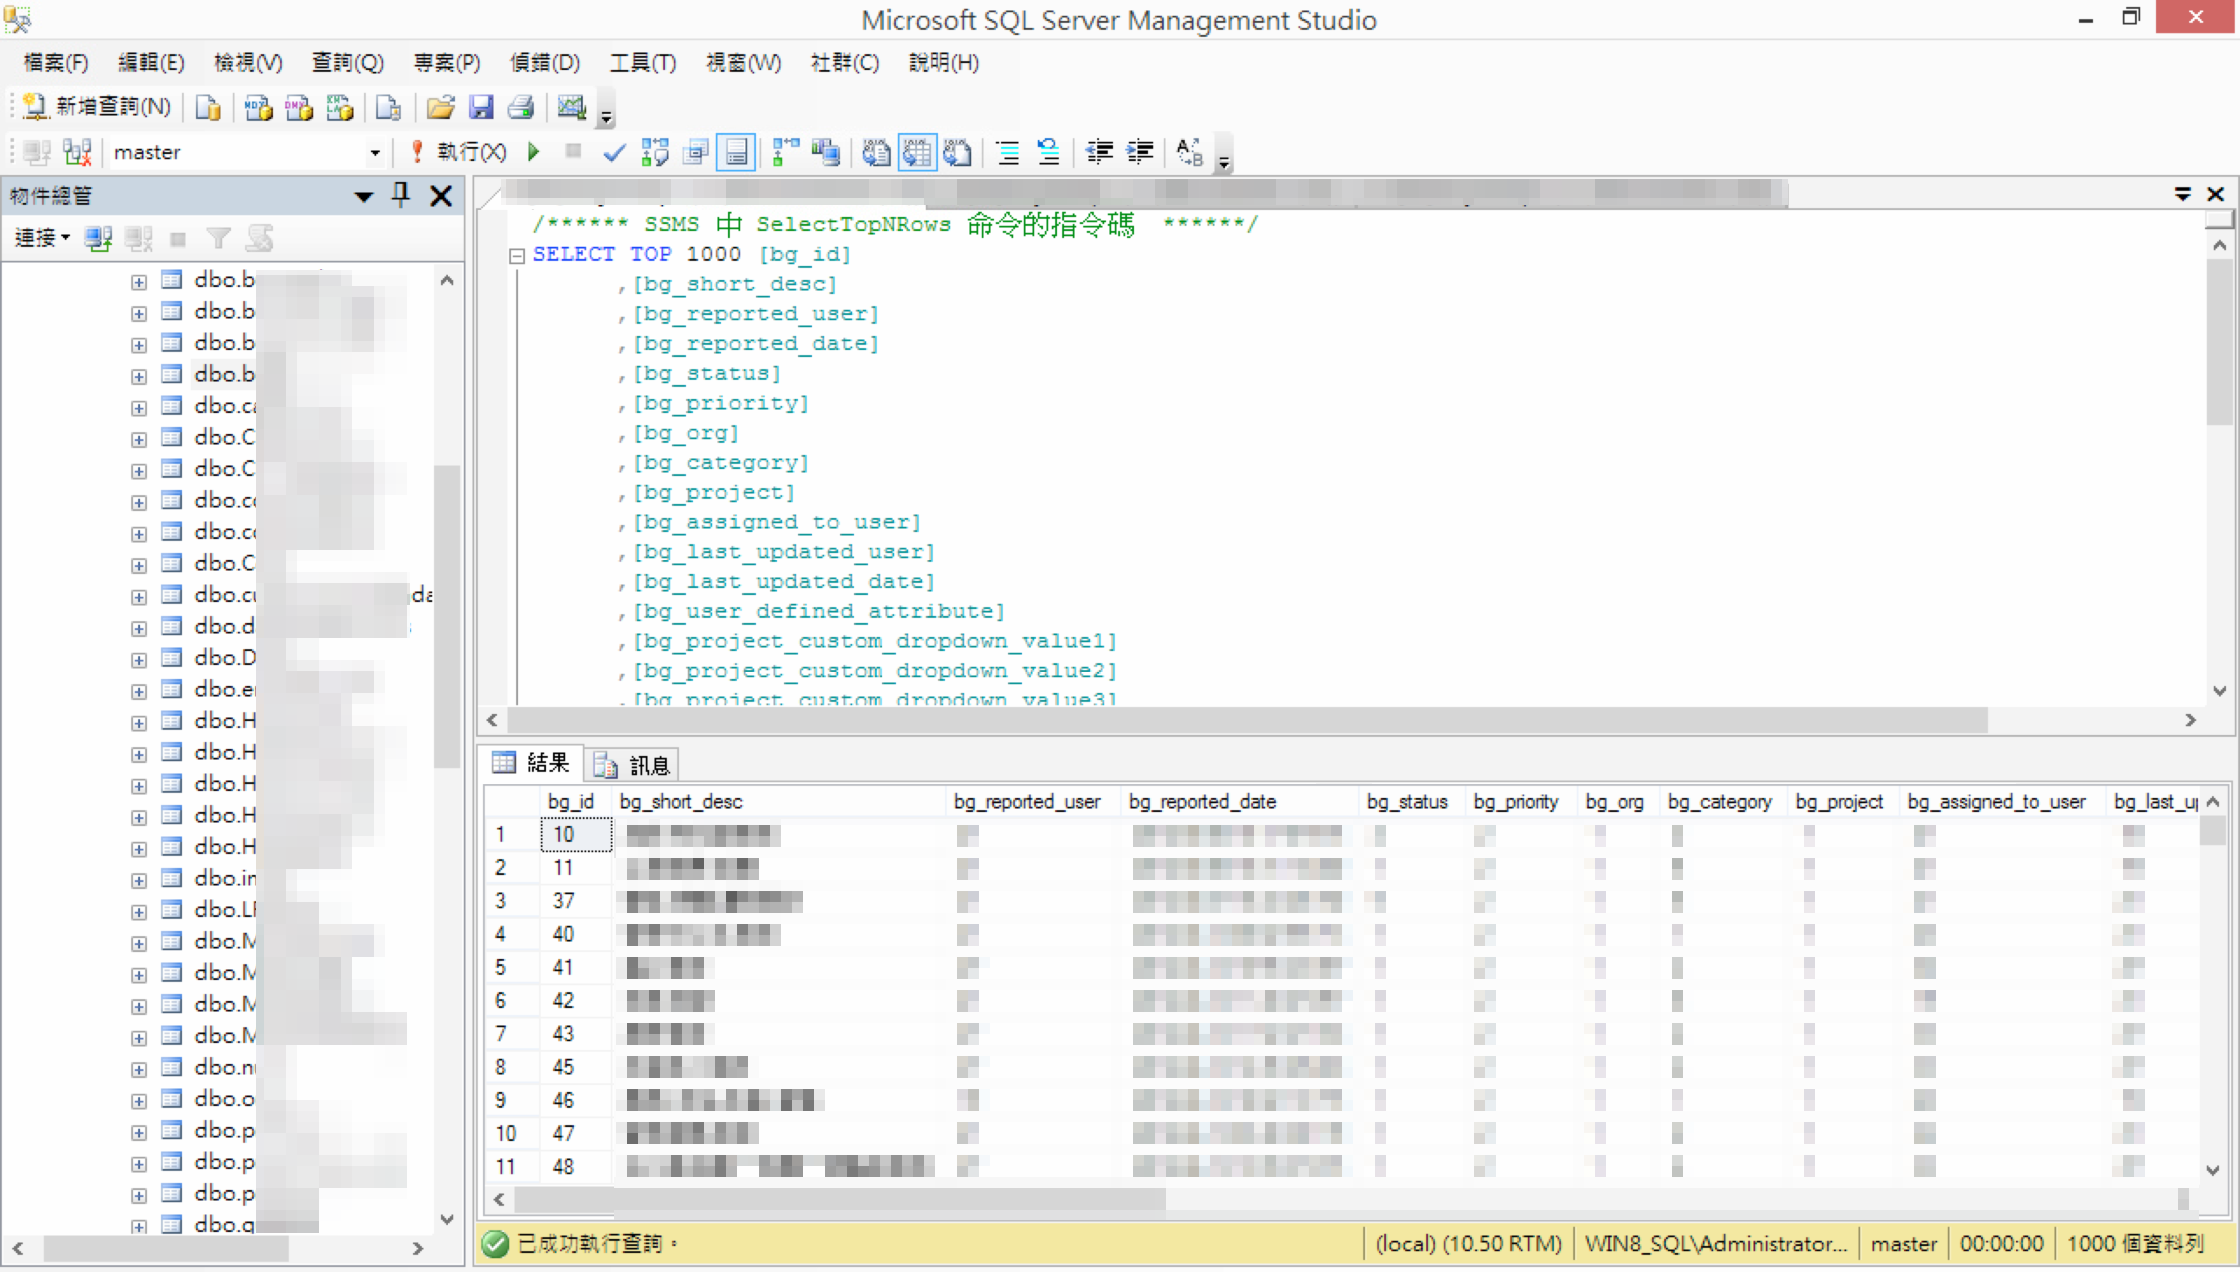
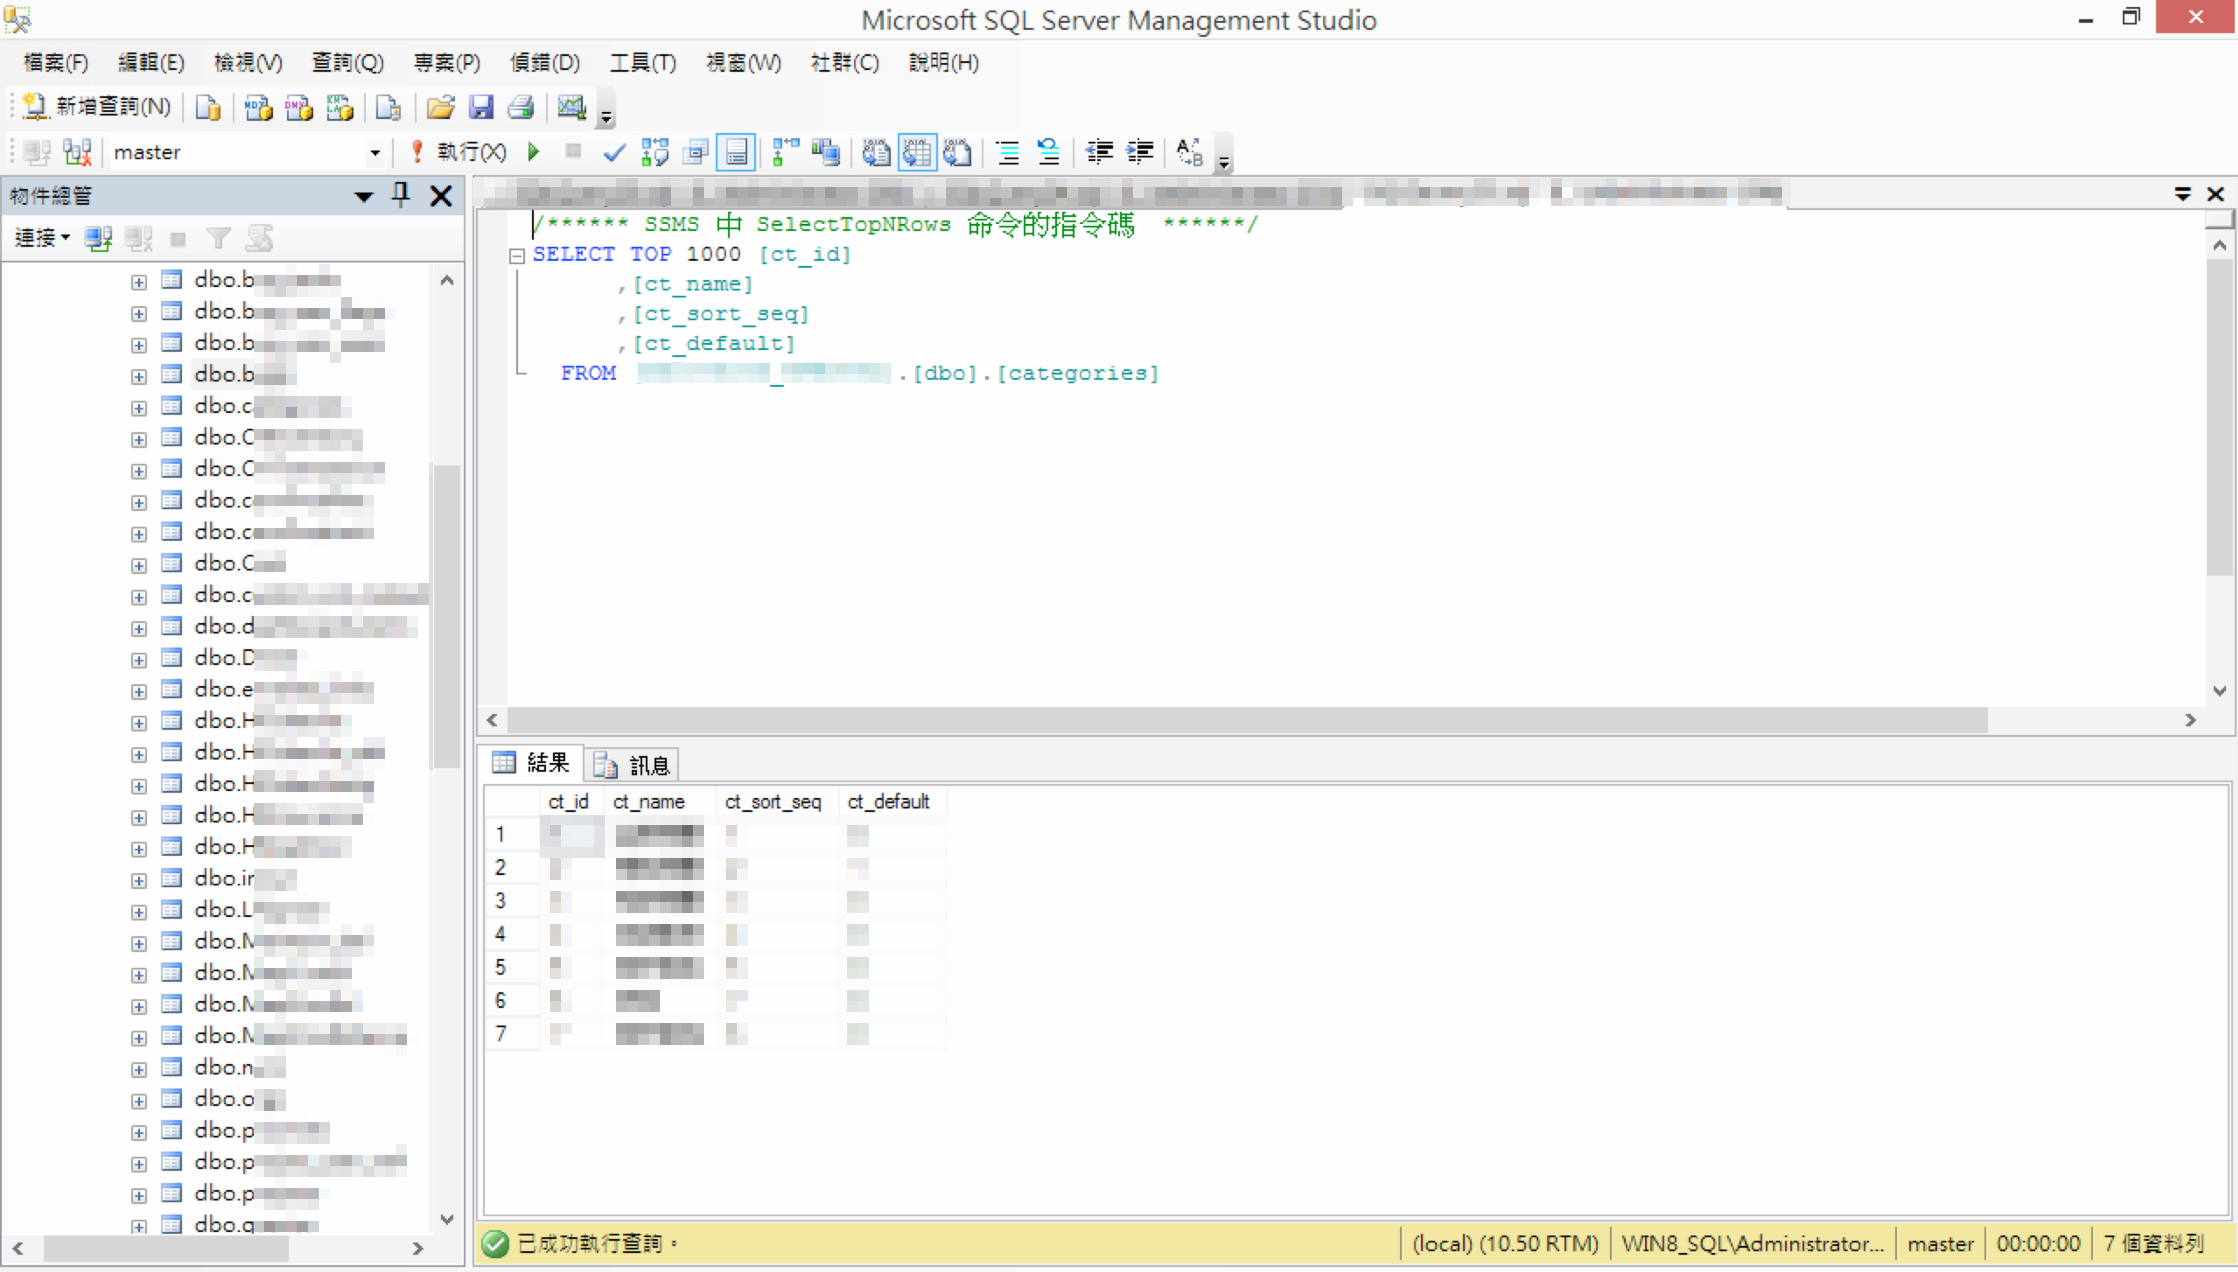
成功恢復 客戶資料庫資料 約99%
結論
看起來是有些勒索病毒的 encrypt 算法為了求效率
對於大型檔案,像SQL 的mdf 他是對mdf page結構 header 加密,文本沒全加密。
所以說有機會沒有動到Schema跟Data
不過部份勒索病毒對DB Data是會全加密的
恢復的資料庫有可能不夠完整,但是還是可以如下面應用:
1.有增量備份再疊加上去,資料庫完整性就很高
2.假設連AP應用程式碼都沒有了,至少有恢復的Table跟資料庫結構可以參考
3.核對後 節省人工再輸入時間